ERQIVA 指南
如何检查 VPN 是否正常工作?
VPN 显示已连接,但如何确认?三项简单检查可以验证其运行情况,并发现常见问题。
安装了 VPN 不代表已经连接。要检查 Erqiva 访问,请结合三个指标:VPNClient 状态、对外显示的 IP 地址以及网页浏览。这些检查可以发现常见问题,但不是全面的安全审计。
三项关键检查
1. 检查 VPNClient 状态
打开应用,寻找明确的连接确认:根据版本,可能显示“已连接”或类似状态。仅仅选择服务器、登录账号,或看到一个准备启动的按钮,还不代表 VPN 已启用。
如果应用仍在连接中,请等待它确认会话后再进行下一项测试。可以在 Erqiva VPN 应用页面查找兼容应用。
2. 比较连接前后的 IP 地址
公网 IP 地址是您访问的网站所看到的地址。以下是简单的方法:
- 在 VPN 断开时,打开 IP 显示工具,例如 BrowserLeaks — IP 地址,记下显示的地址。
- 将 VPNClient 连接到服务器,并等待确认。
- 使用同一设备、同一浏览器和同一网络,重新加载同一页面。
- 比较地址。通过 VPN 浏览时,对外显示的地址应对应其出口,而不是日常连接的地址。
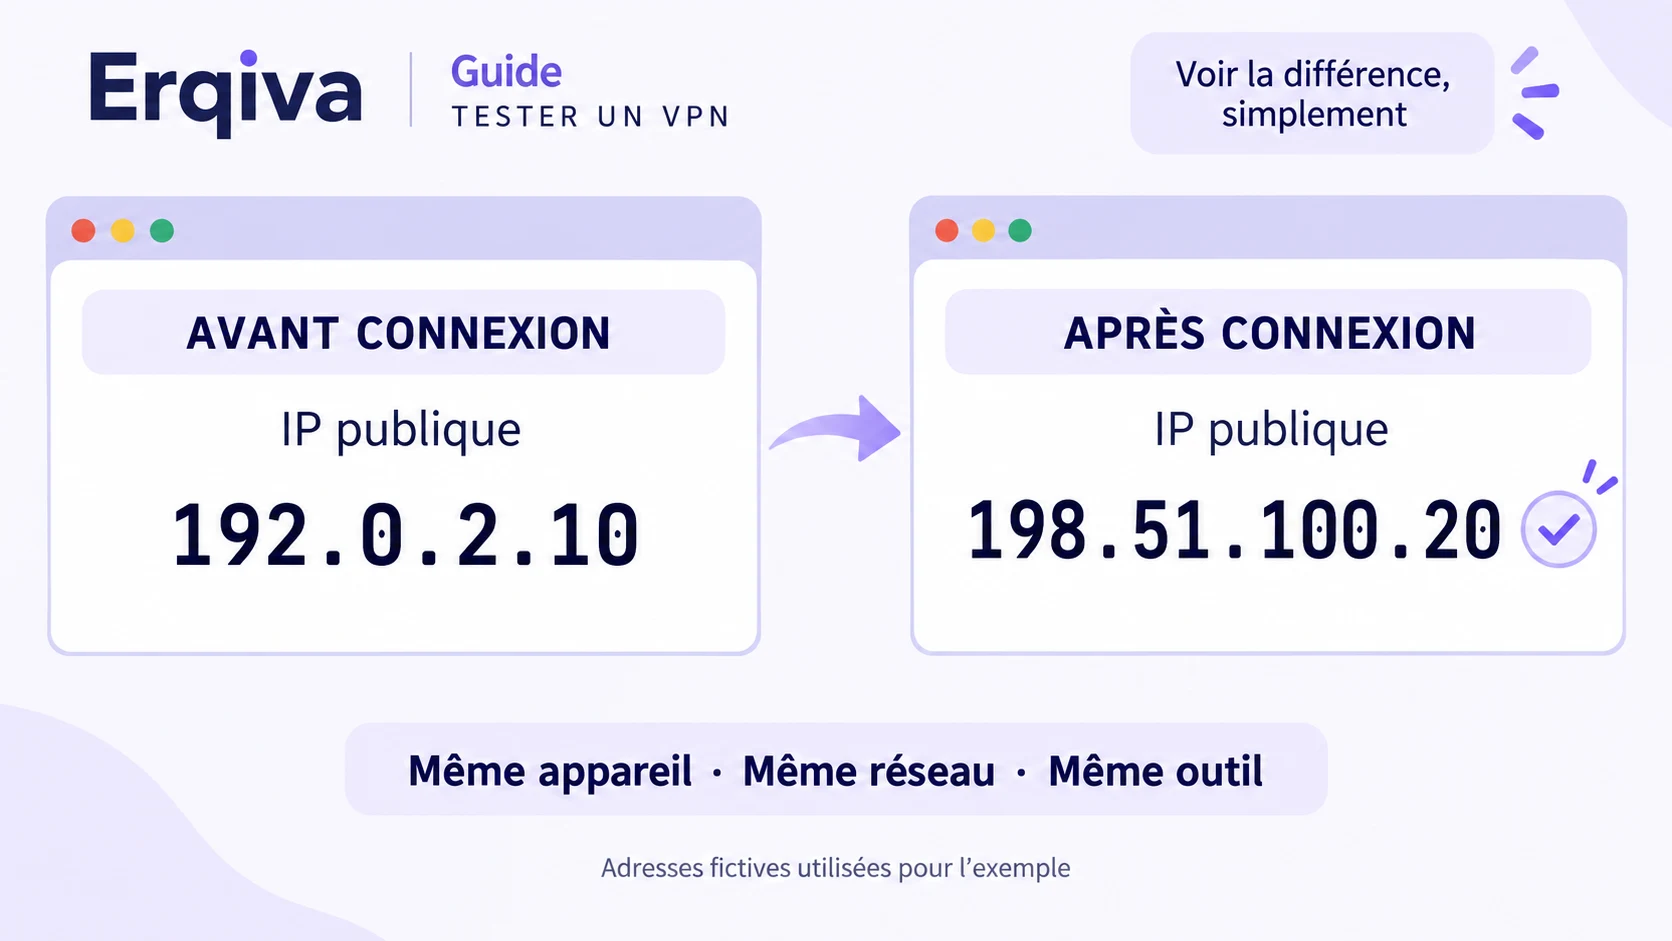
插图中的地址是虚构的。请比较您自己的结果,而不是这些数值。
如果网站显示 IPv4 和 IPv6,请分别比较。IPv4 不同不足以排除 IPv6 的问题。反过来,没有 IPv6 也可能只是该路径不支持它。
不要只依赖显示的国家或城市:IP 地理定位可能只是近似值。您也可以选择本国服务器,获得不同 IP,而显示的国家不变。
3. 测试浏览
打开两三个常用网站,它们应正常加载。如果只有一个平台拒绝访问,不能证明 VPN 已断开:它可能限制来自 VPN 的连接。
**已连接状态 + 不同的 IP + 正常浏览:**这三个相互一致的迹象,是对浏览器连接路径的良好初步检查。但它们不保证匿名,也不保证所有应用受到保护。
如果 IP 地址没有变化
请按以下顺序操作:
- 确认 VPNClient 显示已建立连接,然后刷新测试页面。
- 断开并重新连接 VPN,或尝试其他可用服务器。
- 如果使用应用排除或分流隧道功能,请确认浏览器没有被排除在 VPN 之外。
- 排查时避免同时使用多个 VPN 或代理。比较时保持相同网络:从 Wi-Fi 切换到移动网络本身就会改变原始连接。
- 如果日常公网地址仍然可见,请通过 Erqiva 客户区联系支持,并说明设备和测试步骤。
如果结果互相矛盾,不要把一个 VPN 图标当作充分的确认。
识别断线
网络中断、设备休眠或从 Wi-Fi 切换到移动数据,可能中断会话。发生这些变化后,请查看 VPNClient 状态,必要时重新检查 IP。
网页仍能加载,并不能证明 VPN 仍然有效。 根据应用和设置,互联网可能在没有隧道时继续工作,也可能被断网保护功能切断。请在您的设备上核实该功能是否可用、是否启用。
要主动停止 VPN,请使用其断开连接命令。仅关闭应用窗口并不总是有效。
DNS 和 WebRTC 测试:正确理解结果
这些测试补充前面的检查,尤其适合发现异常时使用。
DNS:哪些服务器在响应?
DNS 将网站名称转换成网络地址。DNS 测试会显示响应测试请求的服务器。
出现意外名称或国家,不足以判断泄漏:浏览器可能使用自己的加密 DNS 服务。如果结果显示 VPN 开启时仍使用互联网运营商的 DNS,请让支持人员检查。避免随意修改多个 DNS 设置。
WebRTC:哪些地址被暴露?
WebRTC 主要用于浏览器中的音视频通信。WebRTC 测试可能显示本地和公网地址。
需要检查的是:在 VPN 已连接时,是否仍出现您的日常公网 IP 地址。像 192.168.x.x 这样的私有本地地址,本身不能证明这种暴露。
“未检测到泄漏”只描述该时刻、该浏览器中的这项测试,不能保证所有用途都受保护。这些工具不需要您的 VPN 登录信息:绝不要在测试页面输入它们。
如有疑问,保存结果并向 Erqiva 求助。发送给支持团队的截图,应隐藏密码和不必要的个人信息。
信息核实于 2026 年 9 月 16 日。进一步阅读:DNS 泄漏原理和 WebRTC 测试介绍。