ERQIVA ÚTMUTATÓK
Hogyan ellenőrizheti, hogy megfelelően működik-e a VPN?
A VPN csatlakozik, de hogyan lehet biztos benne? Három egyszerű ellenőrzés segít megerősíteni a működését és felismerni a gyakori problémákat.
A telepített VPN nem feltétlenül csatlakozik. Az Erqiva-hozzáférés ellenőrzéséhez vessen össze három támpontot: a VPNClient állapotát, a látható IP-címet és a böngészést. Ezek a vizsgálatok felismerik a gyakori problémákat; nem jelentenek teljes biztonsági auditot.
A három alapvető ellenőrzés
1. Ellenőrizze az állapotot a VPNClientben
Nyissa meg az alkalmazást, és keresse a kapcsolat egyértelmű visszaigazolását: a „csatlakozva” állapotot vagy annak megfelelőjét, verziótól függően. Egy szerver kiválasztása, a fiókba való bejelentkezés vagy egy indításra kész gomb még nem jelenti, hogy a VPN aktív.
Ha az alkalmazás még csatlakozik, várja meg a munkamenet visszaigazolását, mielőtt a következő tesztre lép. A kompatibilis alkalmazásokat az Erqiva VPN-alkalmazások oldalon találja.
2. Hasonlítsa össze az IP-címet előtte és utána
A nyilvános IP-cím az a cím, amelyet az elért weboldal lát. Íme egy egyszerű módszer:
- Bontott VPN-kapcsolattal nyisson meg egy IP-címet megjelenítő eszközt, például a BrowserLeaks — IP-cím oldalt, és jegyezze fel a címet.
- Csatlakoztassa a VPNClientet egy szerverhez, és várja meg a visszaigazolást.
- Töltse újra ugyanazt az oldalt, ugyanazzal az eszközzel, böngészővel és hálózattal.
- Hasonlítsa össze a címeket. A VPN-en átmenő böngészésnél a látható címnek a VPN kilépési címének kell megfelelnie a szokásos kapcsolat helyett.
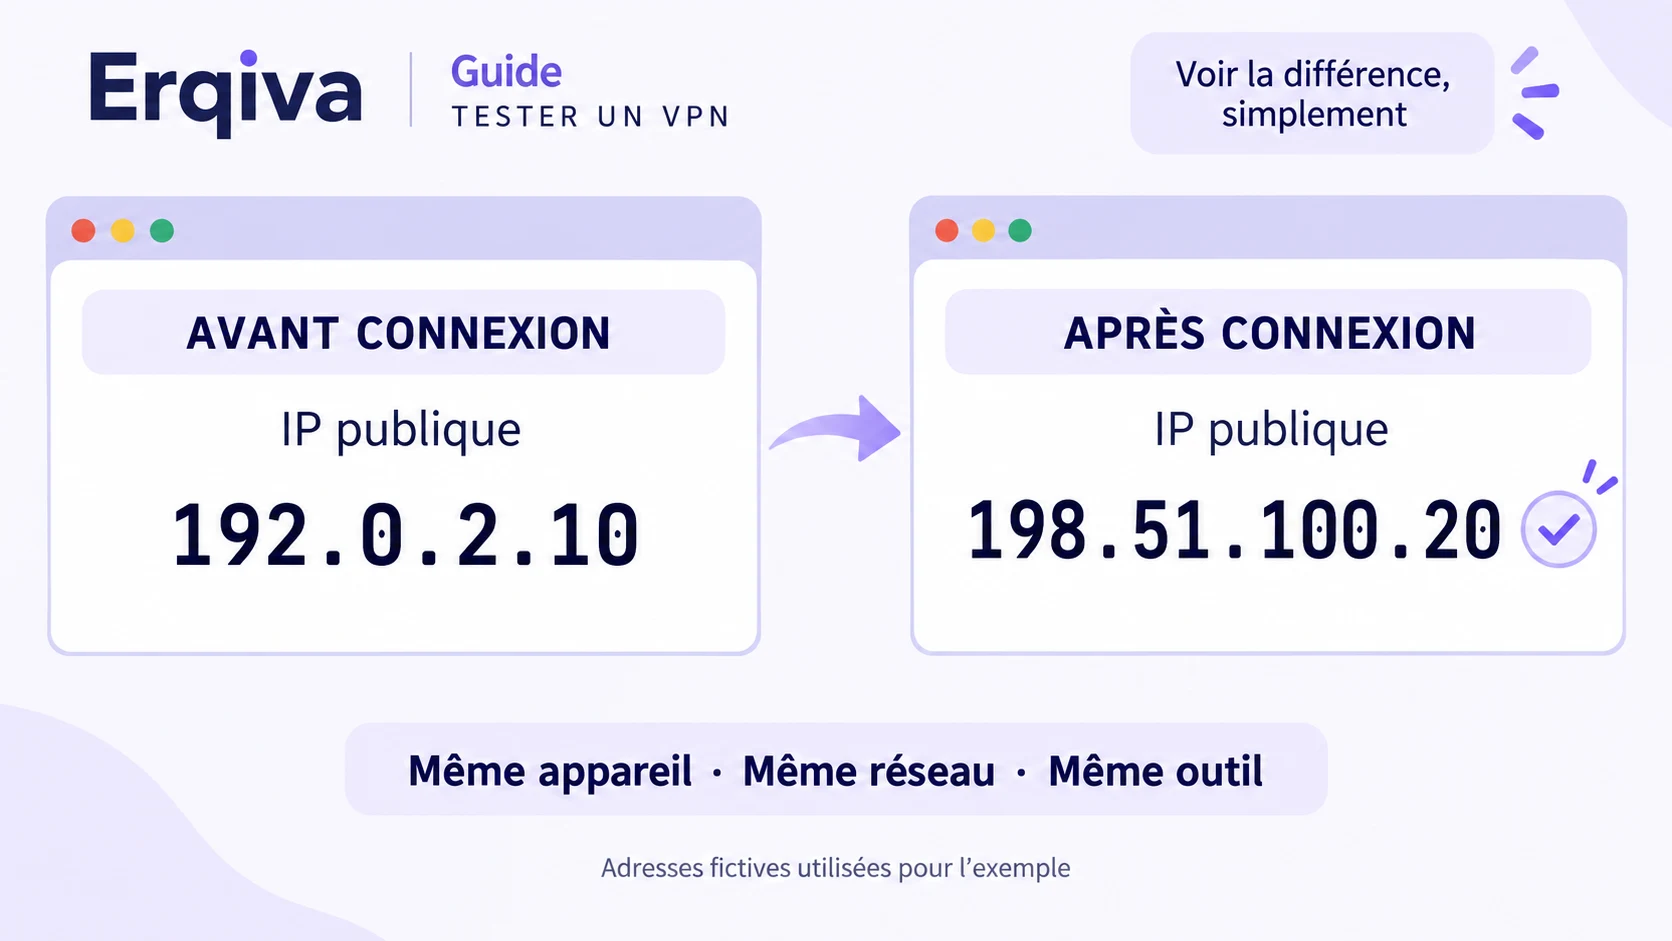
Az illusztráció címei kitaláltak. A saját eredményeit hasonlítsa össze, ne ezeket az értékeket.
Ha az oldal IPv4-et és IPv6-ot is mutat, minden típust külön hasonlítson össze. Az eltérő IPv4 nem elég az IPv6-probléma kizárásához. Az IPv6 hiánya viszont egyszerűen jelentheti azt is, hogy ezen az útvonalon nem érhető el.
Ne csak a megadott országra vagy városra támaszkodjon: az IP-címek földrajzi helymeghatározása pontatlan lehet. Saját országában is választhat szervert, és kaphat másik IP-címet anélkül, hogy a kijelzett ország változna.
3. Tesztelje a böngészést
Nyisson meg két-három megszokott oldalt. Normálisan kell betöltődniük. Ha csak egy platform tagadja meg a hozzáférést, az nem bizonyítja, hogy a VPN bontott: korlátozhatja a VPN-ről érkező kapcsolatokat.
Csatlakozva állapot + másik IP-cím + működő böngészés: ez a három egybehangzó jel jó első ellenőrzése a böngésző útvonalának. Nem garantálják sem a névtelenséget, sem minden alkalmazás védelmét.
Ha az IP-cím nem változik
Ebben a sorrendben járjon el:
- Ellenőrizze, hogy a VPNClient valóban létrejött kapcsolatot jelez, majd töltse újra a tesztoldalt.
- Bontsa és hozza létre újra a VPN-kapcsolatot, vagy próbáljon másik felkínált szervert.
- Ha alkalmazáskizárási vagy osztott alagút funkciót használ, ellenőrizze, hogy a böngésző nincs kizárva a VPN-ből.
- A diagnózis közben kerülje több VPN vagy proxy együttes használatát. Az összehasonlításhoz maradjon ugyanazon a hálózaton: a Wi-Fi-ről mobilhálózatra váltás már megváltoztatja a kiinduló kapcsolatot.
- Ha továbbra is látható a szokásos nyilvános címe, keresse az ügyfélszolgálatot az Erqiva ügyfélfiókból, megadva az eszközt és a teszt lépéseit.
Ne tekintsen egy egyszerű VPN-ikont elegendő megerősítésnek, ha az eredmények ellentmondanak egymásnak.
A kapcsolat megszakadásának felismerése
A hálózat elvesztése, az alvó állapot vagy a Wi-Fi-ről mobiladatra váltás megszakíthatja a munkamenetet. Ezek után nézze meg a VPNClient állapotát, és szükség esetén ismételje meg az IP-ellenőrzést.
Egy továbbra is betöltődő oldal nem bizonyítja, hogy a VPN még aktív. Az alkalmazástól és beállításaitól függően az internet alagút nélkül is működhet, vagy egy vészleállító funkció megszakíthatja. A funkció elérhetőségét és aktiválását az eszközén kell ellenőrizni.
A VPN szándékos leállításához használja a bontási parancsot. Az alkalmazás ablakának bezárása nem mindig elég.
DNS- és WebRTC-tesztek: az eredmények helyes értelmezése
Ezek a tesztek kiegészítik az előző ellenőrzéseket, különösen ha rendellenességet tapasztal.
DNS: mely szerverek válaszolnak?
A DNS a weboldalak nevét hálózati címekké alakítja. Egy DNS-teszt megmutatja, mely szerverek válaszolnak a teszt lekérdezéseire.
Egy váratlan név vagy ország nem elég a szivárgás megállapításához: a böngésző saját titkosított DNS-szolgáltatást használhat. Ha az eredmények a VPN ellenére az internetszolgáltatója használatára utalnak, vizsgáltassa meg őket. Kerülje több DNS-beállítás találomra történő módosítását.
WebRTC: melyik cím válik láthatóvá?
A WebRTC többek között böngészős hang- és videókommunikációra szolgál. Egy WebRTC-teszt helyi és nyilvános címeket is megjeleníthet.
Azt kell ellenőrizni, megjelenik-e a szokásos nyilvános IP-címe, miközben a VPN csatlakozik. Egy privát helyi cím, például 192.168.x.x, önmagában nem bizonyítja ezt a kitettséget.
A „nem észlelt szivárgást” eredmény ezt a tesztet, ezt a böngészőt és ezt az időpontot írja le. Nem garantál minden felhasználást. Ezeknek az eszközöknek nincs szükségük VPN-belépési adataira: soha ne adja meg őket tesztoldalon.
Kétség esetén őrizze meg az eredményeket, és kérjen segítséget az Erqivától. Az ügyfélszolgálatnak szánt képernyőképen rejtse el a jelszavakat és a szükségtelen személyes adatokat.
Az információkat 2026. szeptember 16-án ellenőriztük. További olvasnivaló: a DNS-szivárgások működése és a WebRTC-teszt bemutatása.